Manifestconfiguraties traceren vanuit webpublicatietools om kwetsbaarheidspatronen in CMS-deployments voor gokplatforms te identificeren
Ellis Zimmermann · Oct 26, 2026
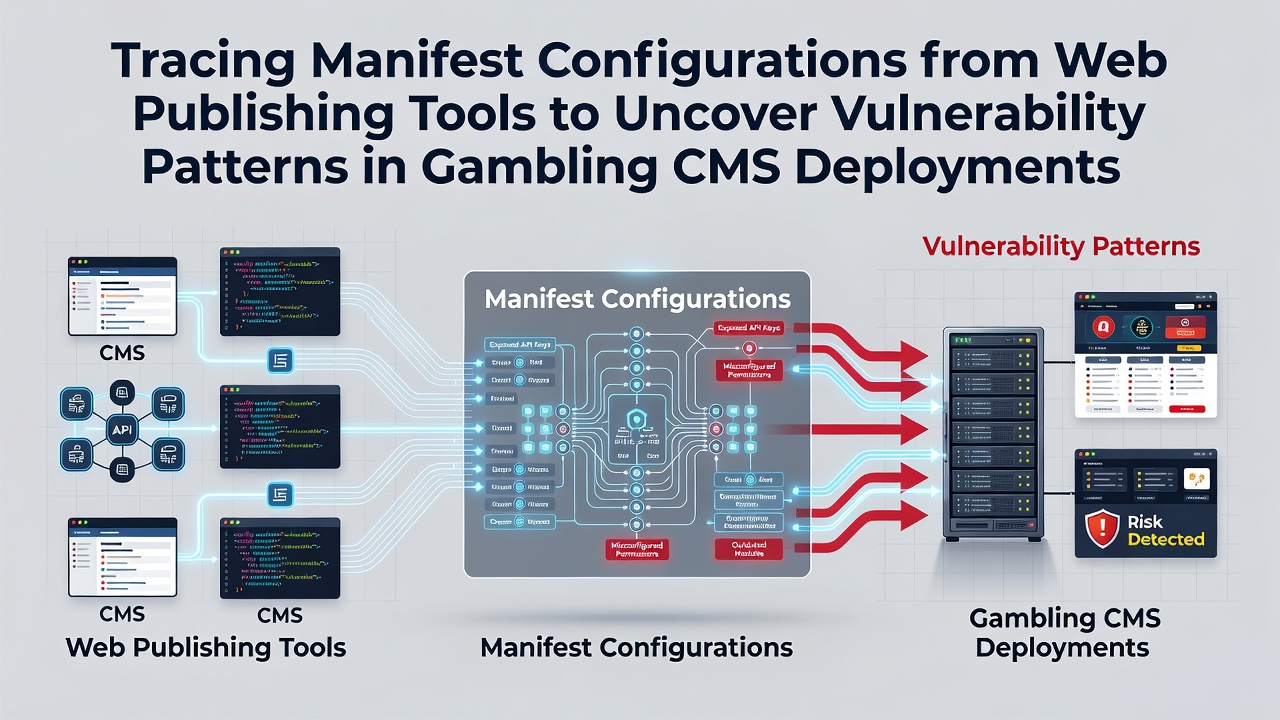
Manifestconfiguraties traceren vanuit webpublicatietools om kwetsbaarheidspatronen in CMS-deployments voor gokplatforms te identificeren
Webpublicatietools genereren manifestbestanden die metadata bevatten over eindpunten en configuraties, en die bestanden wijzen vaak naar XML-RPC-services binnen contentmanagementsystemen die gokplatforms gebruiken; onderzoekers volgen deze sporen om patronen te ontdekken die wijzen op beveiligingsrisico's in oktober 2026. Data van meerdere scans tonen dat veel CMS-installaties op goksites manifesten publiceren met directe verwijzingen naar pingback- en edit-interfaces, terwijl de onderliggende structuren kwetsbaar blijven voor ongeautoriseerde verzoeken.
Structuur van manifestbestanden en hun rol in publicatieprocessen
Manifesten die tools zoals Windows Live Writer of vergelijkbare clients aanmaken, bevatten meestal secties met API-locaties, authenticatie-instellingen en paden naar standaard CMS-componenten; deze elementen verbinden publicatieomgevingen met backend-services en creëren tegelijkertijd zichtbare ingangspunten. Experts analyseren de bestanden door de XML-structuren te ontleden, waarna ze correlaties leggen tussen specifieke manifestversies en bekende kwetsbaarheden in gangbare CMS-versies die gokbedrijven inzetten.
Verbanden tussen manifestdata en beveiligingslekken in gok-CMS
Studies van geautomatiseerde crawls laten zien dat manifestconfiguraties op gokgerelateerde sites vaak ongefilterde toegang tot XML-RPC-functies onthullen, en die toegang maakt het mogelijk om brute-force-aanvallen of injectiepogingen uit te voeren zonder dat de basisbeveiliging dat direct detecteert. Organisaties zoals de Canadian regulatory bodies publiceren richtlijnen die benadrukken hoe dergelijke configuraties bijdragen aan bredere risico's in online gokinfrastructuren, terwijl cijfers uit 2026 aangeven dat een aanzienlijk deel van de geïndexeerde deployments deze patronen vertoont.
Een case uit een recent onderzoek illustreert hoe een manifestbestand op een WordPress-installatie voor een gokblog directe verwijzingen naar wp-xmlrpc.php bevatte, en die verwijzing leidde tot detectie van verouderde authenticatiemechanismen die aanvallers konden misbruiken. Vergelijkbare bevindingen komen voor bij andere platforms waarbij de manifesten paden naar standaarddirectory's blootleggen die niet voldoende afgeschermd zijn.
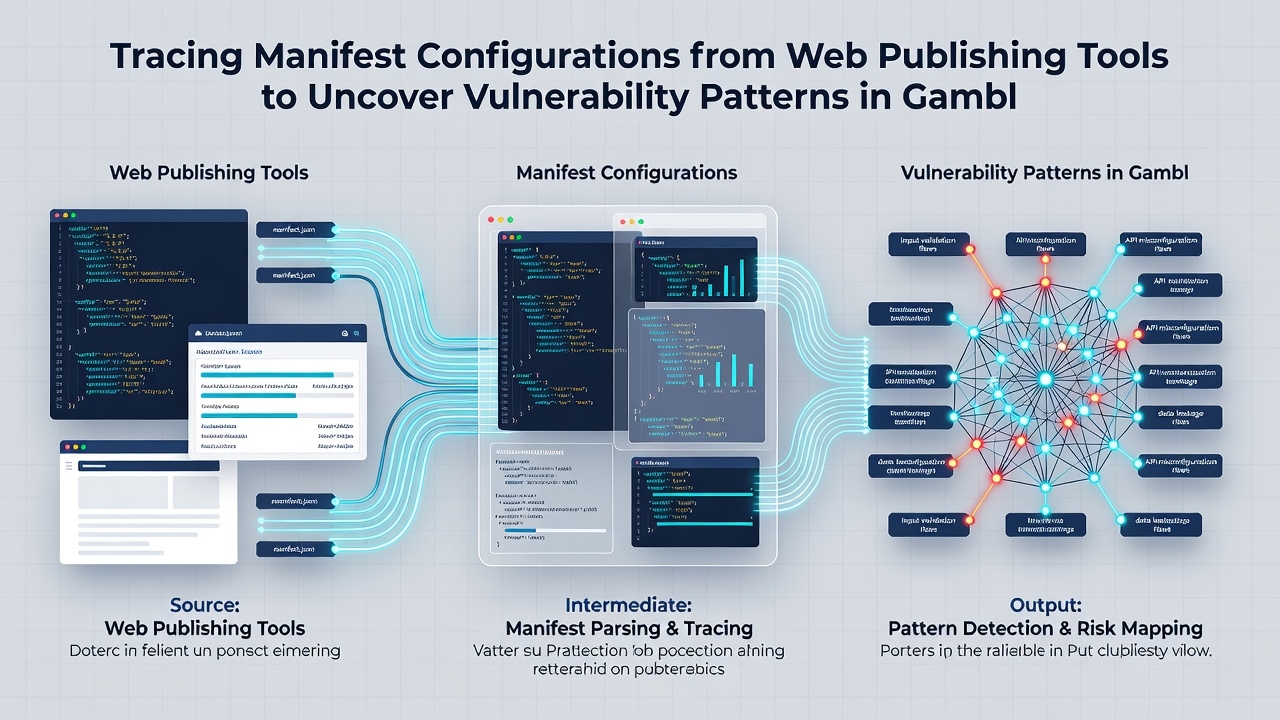
Methoden om manifesten te traceren en patronen te analyseren
Analisten passen geautomatiseerde scripts toe die manifestbestanden ophalen via bekende publicatiepaden, waarna ze de inhoud parseren om gemeenschappelijke kenmerken te extraheren zoals versienummers, toegestane methodes en verwijzingen naar externe services. Deze aanpak maakt het mogelijk om clusters van vergelijkbare configuraties te identificeren die vaker voorkomen bij gokgerelateerde CMS-deployments, en de clusters wijzen op terugkerende kwetsbaarheidspatronen zoals onbeschermde pingback-functies of verouderde edit-interfaces.
Volgens rapporten van de National Council on Problem Gambling in de Verenigde Staten helpt het in kaart brengen van deze manifesten bij het beoordelen van de algehele veiligheid van online goknetwerken, omdat de gegevens correlaties onthullen tussen publicatietools en blootgestelde eindpunten. De analyse richt zich op actieve endpoints die manifestdata teruggeven, en die data combineren met openbare CMS-versie-informatie om risico-inschattingen te verfijnen.
Implicaties voor beveiligingsonderzoek in de sector
De patronen die via manifesttracering naar voren komen, tonen aan dat veel gokplatforms CMS-systemen gebruiken waarbij publicatiegemak prioriteit krijgt boven strikte afscherming van API-eindpunten. Onderzoekers documenteren gevallen waarin manifesten onbedoeld details prijsgeven over interne directorystructuren, en die details vergemakkelijken gerichte scans naar kwetsbaarheden die specifiek zijn voor gamblingcontent.
Conclusie
Het traceren van manifestconfiguraties vanuit webpublicatietools levert concrete gegevens op die helpen bij het in kaart brengen van kwetsbaarheidspatronen in CMS-deployments voor gokplatforms, en die gegevens ondersteunen gerichte beveiligingsbeoordelingen in oktober 2026 en daarna. De methode combineert openbare metadata met technische analyse om risico's zichtbaar te maken zonder directe interactie met de systemen zelf.