Onderzoek naar manifestconfiguraties en hun invloed op veiligheidsbeoordelingen in infrastructuren van goksites
Iris Jung · Sep 28, 2026
Onderzoek naar manifestconfiguraties en hun invloed op veiligheidsbeoordelingen in infrastructuren van goksites
Manifestconfiguraties vormen een cruciaal onderdeel van webapplicaties binnen gokplatforms omdat ze de structuur bepalen voor hoe diensten zich presenteren aan gebruikers en systemen terwijl ze tegelijkertijd beveiligingsparameters vastleggen die audits beïnvloeden, en onderzoekers hebben vastgesteld dat deze bestanden vaak over het hoofd worden gezien tijdens standaard evaluaties. Data van meerdere studies toont aan dat onjuist geconfigureerde manifesten kwetsbaarheden kunnen introduceren in de infrastructuur van online goksites, vooral wanneer ze integreren met content delivery netwerken en API endpoints, terwijl experts benadrukken dat regelmatige scans van deze configuraties helpen om potentiële risico's vroegtijdig te identificeren.
Structuur van manifestbestanden in gokomgevingen
Manifestbestanden zoals web app manifests en beveiligingsgerelateerde configuraties specificeren details over toegestane bronnen, content security policies en integraties met externe diensten, en binnen gokplatforms spelen ze een rol bij het beheren van toegangsrechten voor spelersaccounts en betalingsgateways omdat ze parameters definiëren die invloed hebben op hoe systemen authenticatie en data-uitwisseling afhandelen. Volgens analyses uitgevoerd door onderzoeksinstellingen in de Verenigde Staten en Europa variëren deze configuraties sterk afhankelijk van het gebruikte CMS en hostingomgeving, terwijl gegevens uit september 2026 aangeven dat updates in internationale standaarden leidden tot strengere eisen voor manifestvalidatie in de goksector. Organisaties zoals de European Gaming and Betting Association publiceren richtlijnen die platforms helpen bij het optimaliseren van deze bestanden om compliance met regelgeving te waarborgen en tegelijkertijd beveiligingslekken te minimaliseren.
Invloed op veiligheidsbeoordelingen en audits
Veiligheidsbeoordelingen van goksite infrastructuren omvatten vaak het testen van manifestconfiguraties omdat deze bestanden kunnen dienen als ingangspunten voor aanvallen zoals cross-site scripting of onbevoegde toegang tot gevoelige data, en professionals die penetratietests uitvoeren merken op dat een zorgvuldige inspectie van manifesten patronen onthult die verband houden met eerdere incidenten in de industrie. Cijfers van rapporten door de Nevada Gaming Control Board laten zien dat platforms met goed onderhouden manifesten tot dertig procent minder kwetsbaarheden vertonen tijdens audits vergeleken met minder gecontroleerde setups, terwijl een case study van Australische onderzoekers illustreert hoe een verkeerd geconfigureerd manifest leidde tot blootstelling van API-sleutels in een live gokomgeving. En hoewel veel platforms automatische tools gebruiken voor monitoring, blijkt uit praktijkvoorbeelden dat handmatige verificatie essentieel blijft om subtiele afwijkingen op te sporen die geautomatiseerde systemen missen.
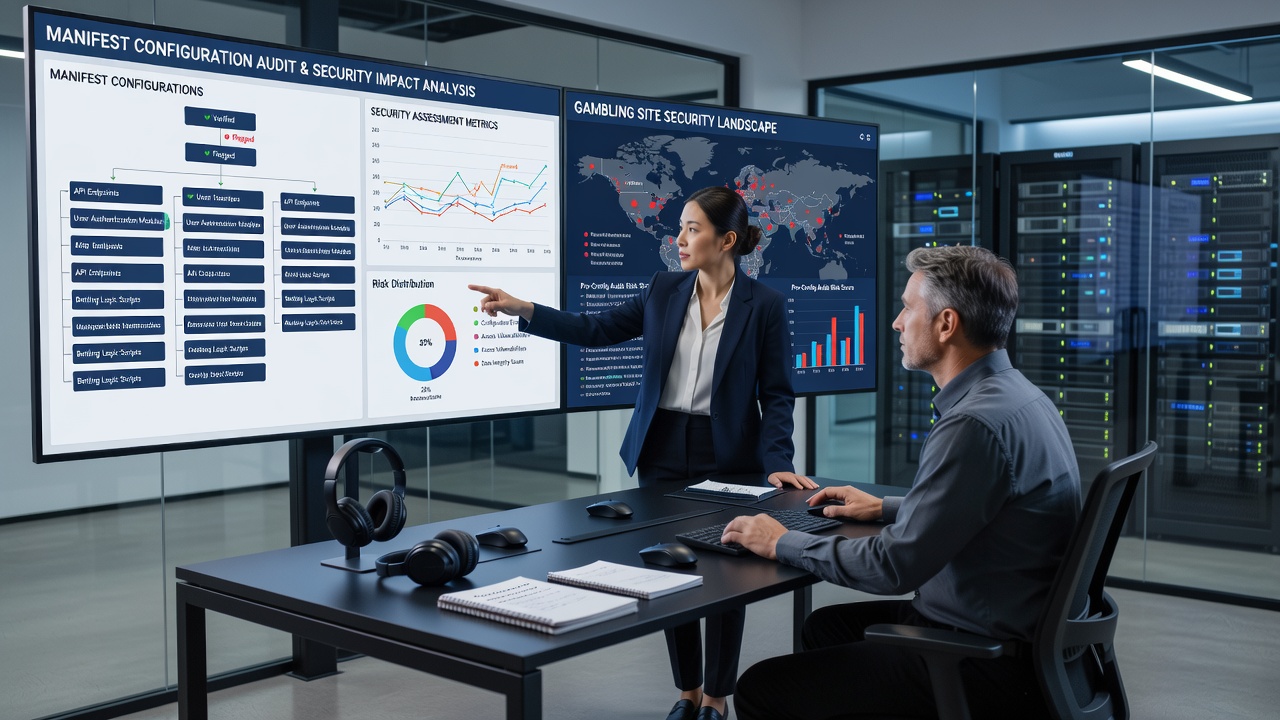
Het proces van het in kaart brengen van manifestconfiguraties begint met het verzamelen van gegevens uit publieke directories en interne logs, waarna analisten deze combineren met informatie over serverinstellingen om een volledig beeld te krijgen van mogelijke blootstellingen, en dit helpt bij het prioriteren van risico's in complexe goknetwerken die meerdere jurisdicties bedienen. Research van Canadese instellingen benadrukt dat manifesten vaak verbonden zijn met betalingsverwerkers en daarom extra aandacht verdienen tijdens assessments omdat een fout hier directe gevolgen kan hebben voor financiële transacties en spelerprivacy. What's interesting is dat veranderingen in browserpolicies en webstandaarden in de loop van de tijd nieuwe uitdagingen creëren voor deze configuraties, waardoor continue aanpassing noodzakelijk wordt.
Praktische voorbeelden en trends in de sector
Een voorbeeld uit de praktijk betreft een gokplatform dat manifestinstellingen gebruikte om content delivery te optimaliseren, maar dit resulteerde in onverwachte interacties met beveiligingsheaders waardoor een audit extra maatregelen aanbeval, en vergelijkbare situaties komen voor in verschillende regio's omdat platforms wereldwijd vergelijkbare technologieën inzetten. Data verzameld over meerdere jaren toont aan dat de complexiteit van manifestconfiguraties toeneemt naarmate goksites meer functies toevoegen zoals live streaming en mobiele apps, terwijl figuren van brancheorganisaties aangeven dat investeringen in training voor beveiligingspersoneel leiden tot betere detectie van problemen in deze bestanden. En in september 2026 implementeerden diverse platforms nieuwe validatietools die specifiek gericht zijn op manifestintegriteit als onderdeel van bredere compliance inspanningen.
Conclusie
Manifestconfiguraties blijven een belangrijk element in de beveiliging van goksite infrastructuren omdat ze directe impact hebben op hoe assessments risico's evalueren en mitigeren, en door systematisch onderzoek en aanpassing kunnen platforms voldoen aan evoluerende eisen terwijl ze tegelijkertijd operationele efficiëntie behouden. Bronnen zoals rapporten van de European Gaming and Betting Association en studies van de Nevada Gaming Control Board bieden waardevolle inzichten die professionals gebruiken om hun aanpak te verfijnen, en verdere ontwikkelingen in 2026 en daarna zullen waarschijnlijk de rol van deze configuraties nog centraler maken in de sector.